大切なIT資産
サイバー攻撃から
守れていますか?
企業のセキュリティリスクを判定できるASMツール
サイバーリスクファインダー
ハッカー視点でサイバー攻撃トレンドと感染経路を分析します
会社のメールアドレスだけで自社や関連会社・取引先のサイバーリスクを簡単に診断できます。
人材不足
セキュリティ人材が不足し対策が
進んでいない
IT資産のブラックボックス化
保有するIT資産全体を把握しきれない
セキュリティ対策不備
セキュリティ対策をしたいが
何を行うべきかわからない
コスト負担増大
セキュリティ対策に
大きなコストがかけられない
効率的な
診断
企業名とドメイン情報を用意するだけで、定期的に自動で診断レポートを提供。
IT資産を
網羅的に管理
これまで管理しきれなかった外部からアクセス可能なIT資産を網羅的に発見・管理!
客観的に
わかりやすく
セキュリティリスクをスコア化してグラフで可視化。
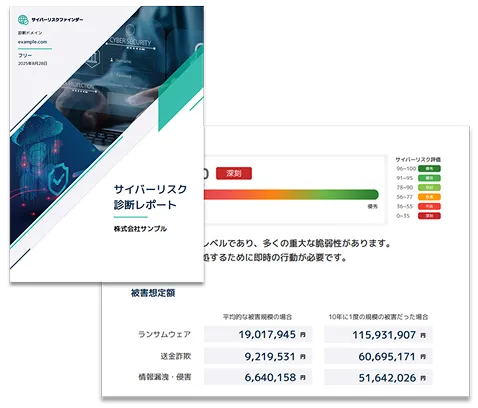
リスクが一目でわかる診断レポート。
コストを
大幅削減
充実した機能に加え、リスク対策に向けた専門家への相談サポートも対応。
動画でサービス説明を見る
関係会社・取引先の
サイバーリスク管理も重要です
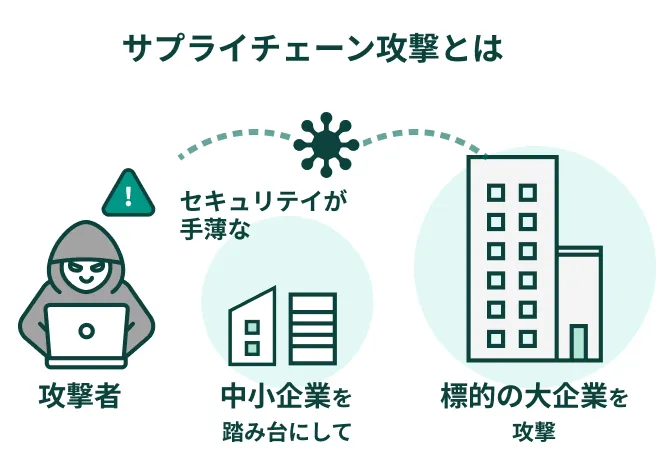
それは、関係会社や取引先を踏み台にした「サプライチェーン攻撃」の危険性が高まっているためです。
サプライチェーンにおける組織やシステム、データなどの繋がりを利用して、対策が手薄な企業を経由して標的の企業へ不正に侵入するサイバー攻撃のことを「サプライチェーン攻撃」といいます。
標的の大企業はセキュリティ対策が強固で侵入しにくいため、対策が手薄な中小企業を狙うのです。
本サービスを活用いただくことで、関連会社がサイバー攻撃(例えば、ランサムウェア攻撃など)の被害を受けるリスクを低減させることが可能になります。
01
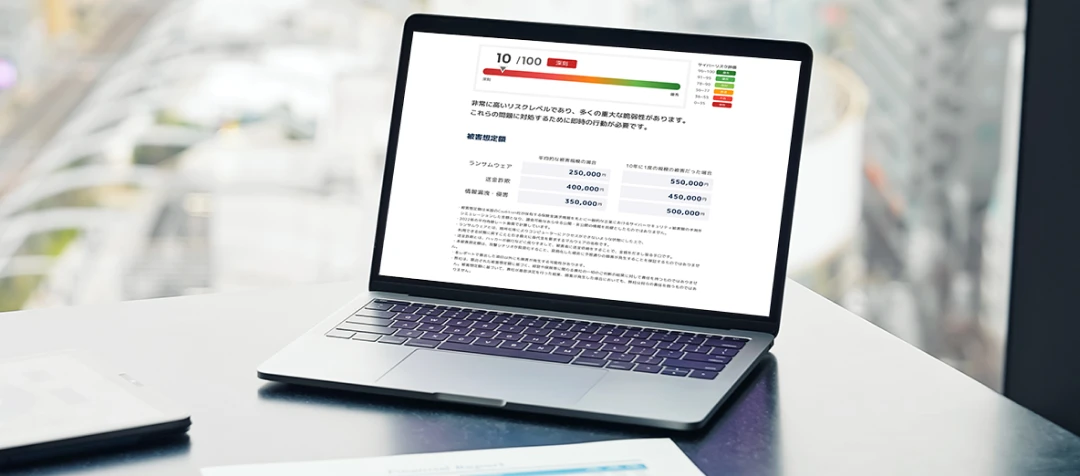
自社や関連会社・取引先のドメインを入力するだけで、ハッカー目線で対策が必要なポイント、被害想定額、対策内容など、セキュリティ対策に必要な情報を診断レポートで提供します。
優秀なセキュリティ人材がいないとできなかったレベルのセキュリティ対策事項が手軽にわかります。
02
定期的に診断レポートを提供することで、日々変化していく環境やハッカーの攻撃手法にもタイムリーに対応が可能です。
また、何度でも相談できる専門家窓口を利用することで実際のセキュリティ対策を進める上での疑問点なども、解消できます。
03
外部から診断するため、診断先企業のIT・セキュリティ部門で把握していない機器も発見できる可能性があります。
診断結果は、PDF/Excelなど一般的なファイル形式で提供されるため、IT環境に左右されずに診断結果を確認いただくことができます。
04
米国のサイバー保険分野で圧倒的なデータ量と最先端のテクノロジーを有するCoalition社と共同開発したセキュリティツール。
日米の実績と知見を活かした、最先端のサイバー対策ができます。
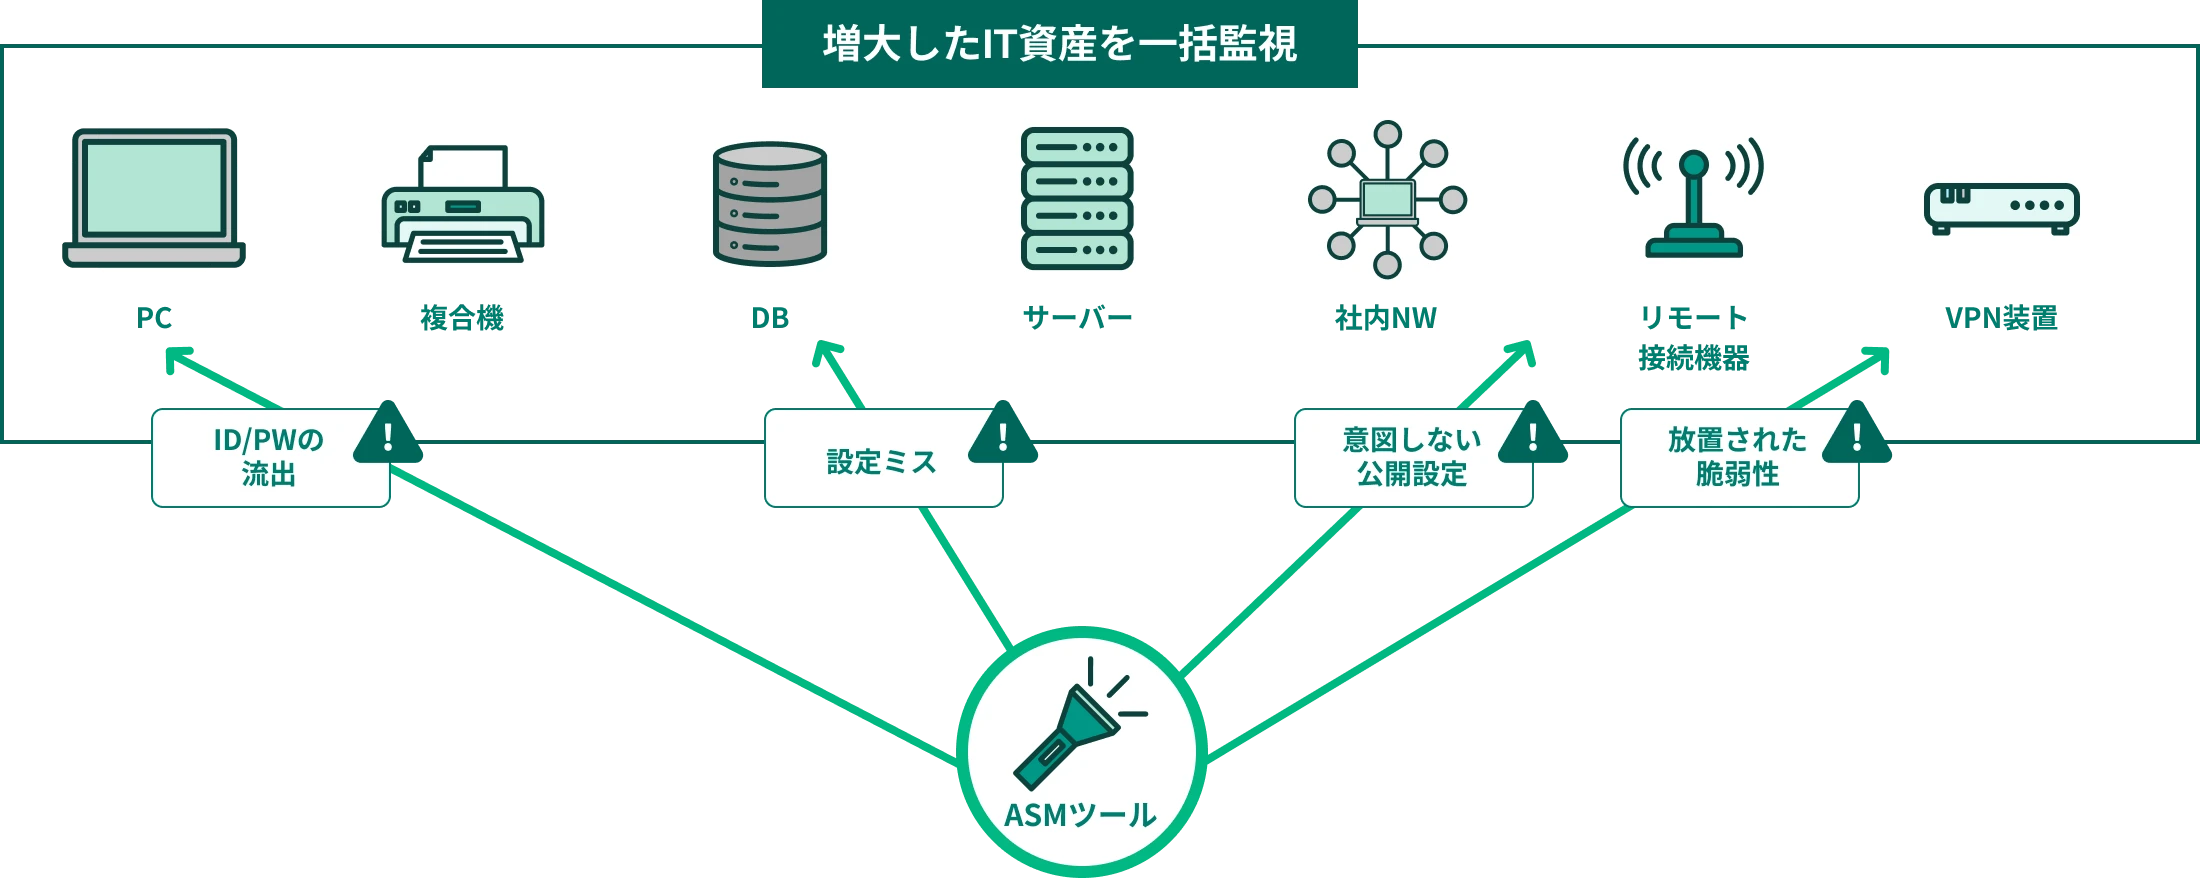
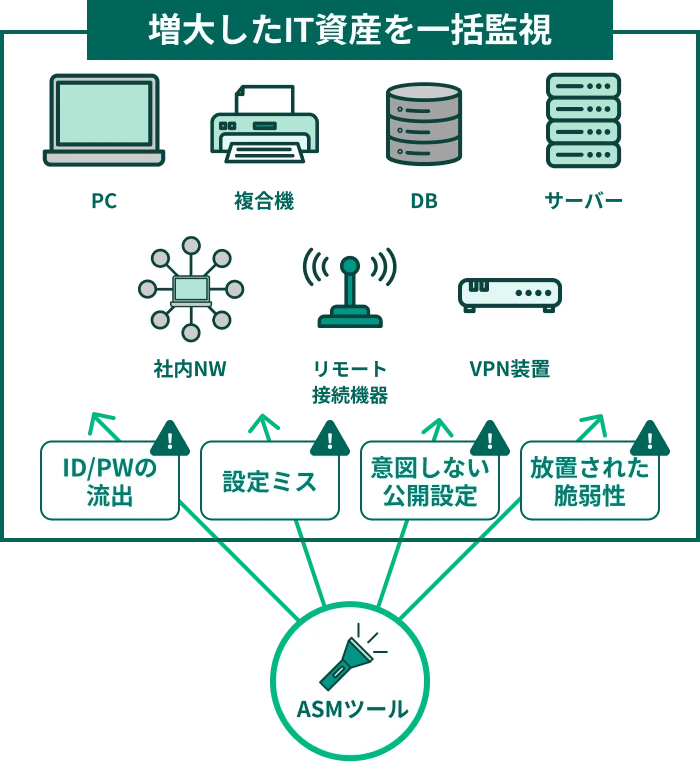
ASMとは、Attack Surface Management(アタック サーフェス マネジメント)の略称です。 経済産業省のガイダンスはASMを以下のように定義しています。
組織の外部(インターネット)からアクセス可能な IT 資産を発見し、それらに存在する脆弱性などのリスクを継続的に検出・評価する一連のプロセス
出典:経済産業省 商務情報政策局 サイバーセキュリティ課『ASM (Attack Sur face Management)導入ガイダンス 外部から把握出来る情報を用いて自組織のIT資産を発見し管理する』
現在、企業のビジネス環境にはさまざまなテクノロジーが活用されています。サイバー攻撃者(ハッカー)はこのデジタルテクノロジーに潜む脆弱性を突くために、攻撃手法を日々開発し続けています。
ハッカーからの攻撃を効果的に防御するためには、アタックサーフェス(攻撃面)から検出できる脆弱性を網羅的に把握し、必要に応じて対策を実施するPDCAの実施が不可欠です。
株式会社秋田ケーブルテレビ様
「サイバーリスクファインダー」を導入したことで、リスクが定量的に可視化され、迅速な対応が可能になりました。毎月のレポートによりセキュリティ意識が社内全体で共有され、攻撃者目線の高度な診断を活用することで、対策の精度が向上しています。
また、経営層への説明や意思決定もスムーズになり、重要インフラ事業者としての責務を果たす大きな助けとなっています。今後もさらに活用を広げ、地域の安全を支えていきたいと思います。
深幸薬業株式会社様
当社は、ITやサイバーセキュリティの専門の担当者がいない、いわゆる中小企業です。大事な取引先の情報を守るために「サイバーリスクファインダー」を導入しています。
リーズナブルな料金で、毎月のセキュリティ診断やオンライン相談を活用でき、自社だけでは気づけなかったリスクを把握し、専門家からは改善策のアドバイスを受けられるため、安心して対策を進めることができています。このサービスは気軽に相談できる“かかりつけ医”のような存在です。
| 概要 | スタータープラン | モニタリングプラン |
|---|---|---|
| こんな企業におすすめ | セキュリティリスクを こまめに把握したい |
セキュリティリスクを 毎月・幅広く把握したい |
| 診断するポート | 攻撃者が頻繁に確認する ポート |
全ポート (65,535) |
| 診断頻度 | 年4回 | 年12回 |
| 診断結果の新しさ | 最長3か月前の情報で診断 | 最新の情報で診断 |
| オンライン相談 | 診断結果に対して1回 | 回数制限なし |
| 料金 | お問い合わせください。 | お問い合わせください。 |
| 診断項目 | ||
|---|---|---|
|
ゼロデイ攻撃対策
?
自社に関連する新しい「ゼロデイ攻撃」が予測される場合、緊急アラートをお届けして攻撃を未然に防ぐ対策を支援します。 |
 |
|
|
不正なインターネット侵入
?
本来アクセス権限を持たない者による自社のサーバや情報システムの内部へ侵入の試行または、成功した可能性を検出します。本項目を診断することで、ハッカー(攻撃者)による不正アクセス有無の可能性を確認することができます。 |
 |
|
|
貴社のIT資産への攻撃の 痕跡(ハニーポット)
?
本サービスで設置しているハニーポットへ攻撃の試みがあったことを検知します。本項目を診断することで、自社に対してハッカー(攻撃者) が攻撃を試みた、もしくは攻撃が成功した可能性を確認することができます。 |
|
|
|
インターネット上に 流出しているデータ
?
ドメインに紐づくメールアドレス、パスワード等の認証情報が漏えいしているか検出・集計
して報告します。 |
|
|
|
DMARC
?
DMARCとは、SPFやDKIMの技術をベースとした、送信元アドレスがなりすまされていないか、また信頼できるものかどうかを判断する技術です。本項目を診断することで、なりすましメールの対策がされているか確認することができます。DMARCを導入していない場合のみ検出されます。 |
|
|
|
SPF
?
SPFはメールを受信した企業がなりすましかどうかを判別するための仕組みです。自社が送信元ドメイン認証技術を正しく設定しており、送信元ドメインのIPアドレスが正当なものであるかを確認することで、ドメイン偽装によるスパムメールを防止できているかを判定します。本項目を診断することで、なりすましメールの対策がされているか確認することができます。 |
|
|
|
ブラックリスト(ブロック リスト)登録済のドメイン
?
自社のメールサーバのドメインやIPアドレスが迷惑メールの発信源としてブラックリストに登録されていないか判定します。本項目を診断することで、自社内で何らかの不正な活動が発生しているか確認することができます。 |
|
|
|
不正なソフトウェア (マルウェア)
?
自社のネットワーク資産でウイルスやワーム等、悪意のあるソフトウェアによる活動を検出します。本項目を診断することで、ウイルスやワームに感染している可能性や、データの破壊や盗難などの被害が発生する、あるいは発生していた可能性を確認することができます。 |
|
|
|
迷惑メール(スパム)送信
?
自社のドメインが迷惑メール等の送信に利用されていないかを検出します。本項目を診断することで、迷惑メール送信の踏み台とされているか確認することができます。 |
|
|
| 概要 | 標準診断 | 詳細診断 |
|---|---|---|
| こんな取引先におすすめ |
|
|
| 診断するポート | 攻撃者が頻繁に確認する ポート |
全ポート (65,535) |
| 診断頻度 | 年4回or年12回 | |
| 診断結果の新しさ | 最長3か月前の情報で診断 | 最新の情報で診断 |
|
ゼロデイ攻撃対策
?
自社に関連する新しい「ゼロデイ攻撃」が予測される場合、緊急アラートをお届けして攻撃を未然に防ぐ対策を支援します。 |
あり | |
| 料金 | 個別お見積り | |
| 診断項目 | ||
|---|---|---|
|
疑似ドメイン
?
診断対象企業のドメインに似たドメインがハッカー(攻撃者)によって取得され、偽サイト(フィッシング詐欺等)に悪用されている可能性を確認することができます。 |
|
|
|
不正なインターネット侵入
?
本来アクセス権限を持たない者による診断対象企業のサーバや情報システムの内部へ侵入の試行または、成功した可能性を検出します。本項目を診断することで、ハッカー(攻撃者)による不正アクセス有無の可能性を確認することができます。 |
|
|
|
貴社のIT資産への攻撃の 痕跡(ハニーポット)
?
本サービスで設置しているハニーポットへ、診断対象企業のネットワーク資産から攻撃の試みがあったことを検知します。本項目を診断することで、対象企業に対してハッカー(攻撃者) が攻撃を試みた、もしくは攻撃が成功した可能性を確認することができます。 |
|
|
|
違法性の高いファイル共有 (トレント)
?
診断対象企業のネットワーク資産とファイル共有ソフト(Torrents)の通信を検出します。本項目を診断することで、ウイルス感染や不正侵入されている可能性、もしくは従業員によるポリシー違反を確認することができます。 |
|
|
|
キーワード
?
診断対象企業のドメインに関する情報が、共有ファイル・データベース、およびPastebinなどに含まれていないか検索します。本項目を診断することで、社内の機密情報などが漏えいしている可能性を確認することができます。 |
|
|
|
インターネット上に 流出しているデータ
?
ドメインに紐づくメールアドレス、パスワード等の認証情報が漏えいしているか検出・集計して報告します。従業員が登録した外部サイトなどがサイバー攻撃に遭い、認証情報が漏えいしているケースなどを確認することができます。 |
|
|
|
DMARC
?
DMARCとは、SPFやDKIMの技術をベースとした、送信元アドレスがなりすまされていないか、また信頼できるものかどうかを判断する技術です。本項目を診断することで、なりすましメールの対策がされているか確認することができます。 |
|
|
|
SPF
?
SPFはメールを受信した企業がなりすましかどうかを判別するための仕組みです。自社が送信元ドメイン認証技術を正しく設定しており、送信元ドメインのIPアドレスが正当なものであるかを確認することで、ドメイン偽装によるスパムメールを防止できているかを判定します。 |
|
|
|
ブラックリスト(ブロック リスト)登録済のドメイン
?
自社のメールサーバのドメインやIPアドレスが迷惑メールの発信源としてブラックリストに登録されていないか判定します。本項目を診断することで、自社内で何らかの不正な活動が発生しているか確認することができます。 |
|
|
|
不正なソフトウェア (マルウェア)
?
診断対象企業のネットワーク資産でウイルスやワーム等、悪意のあるソフトウェアによる活動を検出します。本項目を診断することで、ウイルスやワームに感染している可能性や、データの破壊や盗難などの被害が発生する、あるいは発生していた可能性を確認することができます。 |
|
|
|
迷惑メール(スパム)送信
?
診断対象企業のドメインが迷惑メール等の送信に利用されていないかを検出します。本項目を診断することで、迷惑メール送信の踏み台とされているか確認することができます。 |
|
|
診断を開始するまでに、どのような準備が必要ですか?
ソフトウェアのインストール等は不要です。診断対象となる「ドメイン(URL)」をご提示いただくだけで開始できます。
取引先診断の料金はいくらですか?
料金は、診断頻度・診断方法・診断対象ドメイン数により変わります。詳細はお見積りをさせていただきますので、お問い合わせフォームよりご連絡ください。
自社の診断結果が悪かった場合、具体的な対策のサポートも受けられますか?
はい。詳細なレポートに基づく改善策の提示に加え、万が一に備えるサイバー保険のご提案など、包括的な支援が可能です。
01
ご商談時に担当からご連携するお申込書に診断対象のドメイン情報を記載のうえご提出ください。
02
対象ドメインについてご契約プランに応じた頻度(年4回または年12回)で診断をおこない診断レポートを発行します。
03
診断レポートの解説をご希望される場合は担当者に依頼ください。オンラインで解説します。
01
ご商談時に担当からご連携するお申込書と診断対象企業のドメイン一覧をご提出ください。
02
対象ドメインについてご契約プランに応じた頻度(年4回または年12回)で診断をおこないます。
03
診断結果をご確認いただき、対策の優先順位を決定いたします。
04
関連会社や取引先等へ結果を共有。リスクの高い企業から優先的に対策定期的に診断を行い、改善状況を確認